릴스에서 봤다. “클로드 코드 고수들 컴퓨터에 꼭 깔려 있는 무료 오픈소스 3개”라는 제목이었다. @ai.dingco 계정이 2026년 10월 24일에 올린 영상이다. REA, Graphify, Agent-Reach — 세 도구를 소개하면서 스타 수까지 언급했다. 캡션 끝에는 이런 문장이 붙어 있었다. “설치 명령어 가이드, 댓글에 ‘오픈소스’라고 남기면 DM으로 보내드림.” DM을 받으려면 팔로우 확인 버튼을 눌러야 한다고도 적혀 있었다. 이 글은 REA 하나만 뜯어본다. 진짜인지, 안전한지, 릴스가 빠뜨린 게 뭔지.
릴스가 말한 스타 수는 정확했나? — GitHub API 직접 확인
릴스가 주장한 숫자는 이렇다. REA 37만, Graphify 13만, Agent-Reach 10만. 세 도구 모두 GitHub API로 직접 확인했다.
결론부터 말하면, 정확했다. 릴스가 올라간 10월 24일 기준으로는 저 숫자가 맞다. 지금(11월 2일)은 전부 더 늘었다. REA는 42만 66개 — 일주일 만에 3만 5천이 붙었다. Graphify는 14만 723개, Agent-Reach는 10만 7,783개다. 셋 다 MIT 라이선스, 실존하는 활성 저장소다.
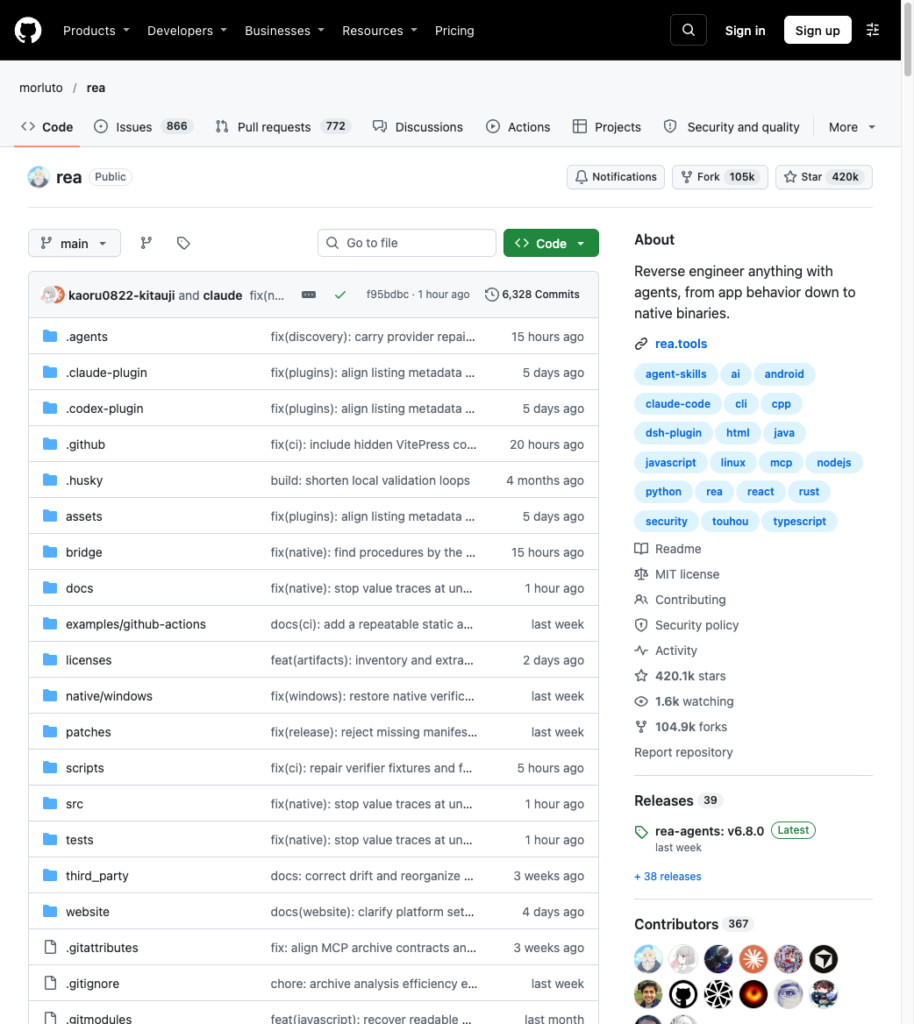
위 화면은 GitHub에서 직접 연 morluto/rea 저장소 페이지다. 스타 42만 개, MIT 라이선스, 최근 커밋까지 한 화면에서 확인된다.
숫자는 맞았다. 다만 이게 이 글의 끝이 아니다. 스타 수가 정확하다는 것과 도구가 안전하다는 것은 완전히 다른 이야기다.
REA를 실제로 설치해본 결과, 정말 작동하는가
직접 설치했다. 2026년 10월 26일이었고, 지금도 로컬에 그대로 남아 있다. 이번에 다시 확인했다.
REA는 스킬 하나짜리 도구가 아니다. 총 5개의 스킬로 쪼개져서 설치된다. 핵심은 reverse-engineer-anything이고, 나머지 네 개는 보조 스킬이다.
reverse-engineer-anything— 메인 스킬rea-analysis-optimizationrea-changelog-updaterea-ci-tests-auditrea-tool-design
다섯 개 전부 ~/.agents/skills/ 디렉터리에 그대로 남아 있었다. 설치는 됐다. 작동도 한다.
도구가 하는 일은 명확하다. 소스 코드가 없는 앱 — 네이티브 바이너리, 일렉트론 앱, .NET 패키지, 웹사이트 — 을 Ghidra나 IDA 같은 역분석 도구에 연결해서 동작 원리를 설명해준다. 소스 없이 앱을 뜯어보는 작업을 AI가 보조해주는 구조다. 릴스의 설명은 틀리지 않았다.
설치만 되고 방치된 프로젝트가 아닌지도 확인했다. GitHub Pulse(최근 활동 기록)를 열어보니, 최근 1주일 동안 병합된 풀 리퀘스트가 374건, 커밋이 821개, 참여 작성자가 75명이었다.

위 화면은 morluto/rea의 GitHub Pulse 페이지다. 일주일 사이 올라온 병합·커밋·이슈 처리 건수가 그대로 집계돼 있다. 설치만 되고 버려진 프로젝트는 아니라는 뜻이다.
그래서 REA는 진짜다. 판정은 진짜다. 그런데 릴스는 여기서 멈췄고, 이 글은 여기서부터가 본론이다.
릴스에서 빠진 부분: 보안 스캐너 2종의 Med Risk 판정
설치 당시 보안 스캐너 두 개를 돌렸다. Gen과 Snyk. 둘 다 REA의 reverse-engineer-anything 스킬에 Med Risk 판정을 내렸다.
지금까지 이 블로그에서 검증한 도구 중 가장 높은 위험 등급이다. 이건 좀 무게감이 있는 숫자다.

위 화면이 원본 릴스다. 스타 수는 강조했지만, 보안 스캐너 판정에 대한 언급은 어디에도 없다.
릴스는 이 부분을 전혀 언급하지 않았다. 스타 수만 강조됐다. 스타가 빠르게 늘어나는 것과 안전한 것은 별개다. 역분석 도구라는 특성상 실행 환경에 깊이 접근하는 구조일 수밖에 없고, 그게 스캐너 판정에 영향을 줬을 가능성이 높다. 다만 Med Risk의 구체적인 원인이 어떤 코드 패턴에서 비롯된 것인지는 이 글에서 추가 분석하지 않았다. 확인 못 한 부분은 확인 못 했다고 쓴다.
스타 수는 커뮤니티의 관심을 보여준다. 보안 판정은 다른 이야기다. 릴스는 전자만 말했다.
DM·팔로우 게이트는 왜 필요한가 — 공개 정보 vs 포장 전술
릴스 캡션은 이렇게 끝난다. 댓글에 ‘오픈소스’라고 남기면 설치 명령어를 DM으로 보내준다. DM을 받으려면 팔로우 확인 버튼을 눌러야 한다.
이건 웃겼다.
세 도구 전부 GitHub 공식 저장소 README에 설치 명령어가 그대로 공개돼 있다. REA는 공식 사이트(rea.tools)에 설치 가이드가 있다. Graphify는 pip install graphifyy && graphify install 한 줄이다. Agent-Reach는 README에 설치 스크립트 링크 한 줄이면 끝이다. 댓글도, DM도, 팔로우도 필요 없다. 지금 당장 누구나 볼 수 있는 정보다.
DM과 팔로우 버튼을 거치게 만든 건 숨겨진 정보가 있어서가 아니다. 계정 팔로우와 참여 수를 늘리기 위한 장치다. 이전에 이 블로그에서 다룬 Ruflo 팩트체크 글에서 본 패턴과 똑같다. 새로운 전술이 아니다. 익숙한 구조다.
공개 정보를 DM 뒤에 숨겨서 팔로우를 유도하는 것 — 이건 도구의 신뢰도와 무관하게 지적해야 한다. REA가 진짜 도구라는 사실과, 그 도구를 소개하는 방식이 투명한지는 다른 문제다.
본인 기기에 설치해야 한다면 알아야 할 5가지
- 설치 전 보안 스캐너를 직접 돌려라. Gen, Snyk 중 하나라도 쓰면 된다. 이 글에서 확인한 Med Risk 판정이 현재도 유효한지 본인이 직접 확인해야 한다. 릴스나 다른 사람의 테스트 결과를 그대로 믿지 마라.
- 역분석 목적을 분명히 해야 한다. REA는 디버깅과 학습 목적으로 쓰는 도구다. 상용 앱을 베끼거나 재배포하는 용도로 쓰면 법적 문제가 생긴다. MIT 라이선스는 도구 자체에 적용되는 것이지, 역분석 대상 앱의 저작권까지 해결해주지 않는다.
- 스킬 5개 전부 설치된다는 걸 알고 있어야 한다. 스킬 하나만 들어오는 게 아니다.
~/.agents/skills/에 보조 스킬 4개가 함께 설치된다. 나중에 정리할 때 하나씩 찾아 지워야 한다. - Ghidra나 IDA가 이미 세팅돼 있어야 제대로 쓸 수 있다. REA는 역분석 도구에 연결되는 방식으로 작동한다. 연결할 도구가 없으면 반쪽짜리다. 이 부분은 릴스에서 설명하지 않았다. 확인은 했지만, 실제 연동 테스트 결과까지 이 글에서 다루지는 않았다. 확인 못 한 부분이다.
- 설치 명령어는 GitHub에서 직접 가져와라. DM을 기다릴 필요 없다. rea.tools 또는 morluto/rea 저장소 README에 있다. 중간 경로를 거치면 명령어가 변조됐을 가능성을 배제할 수 없다. 공식 소스에서 직접 복사해야 한다.
REA는 진짜 도구다. 작동한다. 스타 수도 정확했다. 하지만 reverse-engineer-anything 스킬이 보안 스캐너 2종에서 Med Risk를 받았고, 릴스는 그 부분을 말하지 않았다. 설치 가이드라고 DM으로 보내주는 정보는 GitHub에 공개된 정보와 동일하다. 팔로우 버튼을 누를 이유가 없다.
그래서 쓸 만한가. 역분석이 실제로 필요한 사람, 학습 목적으로 바이너리를 뜯어보고 싶은 사람에게는 쓸 만하다. 단 보안 스캐너를 먼저 돌리고, 법적 용도를 확인하고, 그다음에 설치해야 한다. 릴스 하나 보고 바로 설치하는 건 이 도구에 한해서는 특히 권하지 않는다.